
Wiedza
6 m
2
W drugiej połowie 2009 roku, głęboko w światłowodowych arteriach globalnego internetu, rozpoczęła się kampania, która na zawsze zmieniła oblicze cyberbezpieczeństwa. Bezelitarna, cicha i nieprawdopodobnie zaawansowana operacja szpiegowska, znana dziś pod kryptonimem Aurora, uderzyła w fundamenty technologicznej potęgi Zachodu. Był to zmasowany atak, którego źródła prowadziły prosto do Chin, a na celowniku znalazły się absolutne filary Doliny Krzemowej oraz amerykańskiej gospodarki, w tym Google, Adobe, Yahoo, Symantec i ponad trzydzieści innych korporacji z sektora obronnego, finansowego i zaawansowanych technologii. Z dzisiejszej perspektywy tamte wydarzenia wyznaczają koniec pewnej epoki korporacyjnej niewinności. To właśnie wtedy świat po raz pierwszy tak wyraźnie zobaczył, że celem państwowych, wielomiesięcznych operacji cybernetycznych mogą być prywatne firmy, a stawką w tej grze nie jest prosta kradzież pieniędzy, lecz przejęcie najcenniejszej własności intelektualnej i kontrola nad przepływem informacji.
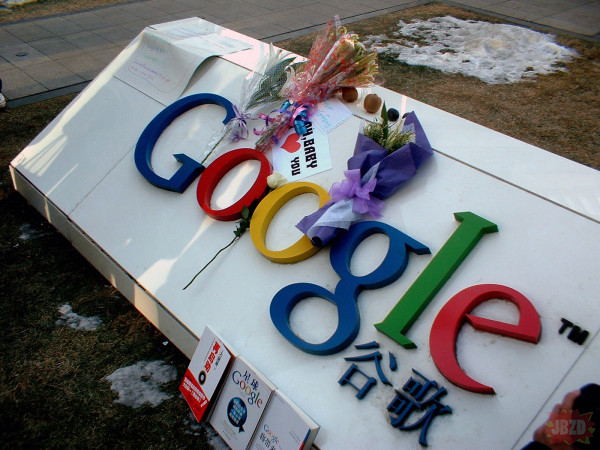
Na przełomie lat dwutysięcznych Chiny gwałtownie rozwijały swoją gospodarkę cyfrową, jednocześnie domykając szczelną kopułę Wielkiego Firewalla – potężnego systemu cenzury i nadzoru. W chińskiej doktrynie wojskowej coraz silniej rezonowały koncepcje nieograniczonej wojny oraz aktywnej ofensywy, w których przestrzeń wirtualna stawała się pełnoprawnym polem bitwy. Zachodnie koncerny próbowały w tym czasie balansować między własnymi ideałami otwartego internetu a surowymi wymogami cenzury narzucanymi przez Pekin. Z punktu widzenia chińskiego aparatu wywiadowczego, cele operacji zostały dobrane z chirurgiczną wręcz precyzją. Google stanowiło skarbiec wiedzy, oferując potencjalny wgląd w architekturę systemu logowania Gaia oraz dostęp do skrzynek pocztowych Gmail, z których masowo korzystali chińscy dysydenci i obrońcy praw człowieka. Adobe, jako twórca powszechnie używanych formatów PDF i Flash, posiadało kod źródłowy mogący posłużyć jako idealny wektor ataku na każdą niemal firmę świata. Z kolei przedsiębiorstwa zbrojeniowe skrywały plany, schematy i tajemnice technologiczne o strategicznym znaczeniu dla państwa.
Wejście do pilnie strzeżonych sieci korporacyjnych przypominało cyfrowy taniec duchów, omijający tradycyjne mury obronne z niepokojącą łatwością. Napastnicy wykorzystali nieznaną wcześniej lukę dnia zerowego w przeglądarce Internet Explorer w wersjach szóstej, siódmej i ósmej. Precyzyjnie wytypowani pracownicy atakowanych firm otrzymywali starannie spreparowane wiadomości, które pod pozorem zwykłej korespondencji kierowały ich na złośliwe strony internetowe, a czasem na ich ekrany trafiały zainfekowane dokumenty w formacie PDF. Wystarczyło jedno kliknięcie, bez żadnej dodatkowej interakcji, by złośliwy kod bezszelestnie ominął systemowe zabezpieczenia pamięci. Ta faza operacji została przygotowana tak genialnie, że w gąszczu codziennych logów bezpieczeństwa wyglądała jak zwykły szum informacyjny. Pojedyncze, z pozoru niegroźne anomalie były łatwe do przeoczenia przez analityków bezpieczeństwa, zwłaszcza że intensyfikacja działań przypadła na gorączkowy okres przedświąteczny w grudniu.
Wejście do pilnie strzeżonych sieci korporacyjnych przypominało cyfrowy taniec duchów, omijający tradycyjne mury obronne z niepokojącą łatwością. Napastnicy wykorzystali nieznaną wcześniej lukę dnia zerowego w przeglądarce Internet Explorer w wersjach szóstej, siódmej i ósmej. Precyzyjnie wytypowani pracownicy atakowanych firm otrzymywali starannie spreparowane wiadomości, które pod pozorem zwykłej korespondencji kierowały ich na złośliwe strony internetowe, a czasem na ich ekrany trafiały zainfekowane dokumenty w formacie PDF. Wystarczyło jedno kliknięcie, bez żadnej dodatkowej interakcji, by złośliwy kod bezszelestnie ominął systemowe zabezpieczenia pamięci. Ta faza operacji została przygotowana tak genialnie, że w gąszczu codziennych logów bezpieczeństwa wyglądała jak zwykły szum informacyjny. Pojedyncze, z pozoru niegroźne anomalie były łatwe do przeoczenia przez analityków bezpieczeństwa, zwłaszcza że intensyfikacja działań przypadła na gorączkowy okres przedświąteczny w grudniu.
Samo oprogramowanie, które po cichu instalowało się na komputerach ofiar, stanowiło inżynieryjny majstersztyk, działający na zasadzie rosyjskiej matrioszki. Exploit uruchamiał w pamięci operacyjnej malutki, wielokrotnie zaszyfrowany program ładujący, który z kolei pobierał z zewnętrznych serwerów pierwszy plik binarny. Ten, zamiast zapisywać się na dysku, gdzie mógłby zostać wykryty przez programy antywirusowe, rozpakowywał się bezpośrednio w pamięci do kolejnych, wciąż zaszyfrowanych segmentów. Dopiero pod ostatnią warstwą kryptograficznej zasłony ukrywał się właściwy koń trojański, nazwany później Hydraq lub potocznie Aurorą. Tworzył on ukryte, tylne wejście do systemu, z którego napastnicy mogli wydawać komendy, przeszukiwać sieć i kraść hasła. Komunikacja z serwerami dowodzenia, rozsianymi od Teksasu po Tajwan na skompromitowanych kontach hostingowych, była maskowana jako standardowy, szyfrowany ruch stron internetowych, co ostatecznie usypiało czujność administratorów.
Kiedy specjaliści od cyberbezpieczeństwa zaczęli ostatecznie rozkładać złośliwy kod na czynniki pierwsze, natrafili na cyfrowy odcisk palca, który zdradził prawdziwy rodowód napastników. W architekturze trojana zastosowano wysoce nietypową implementację algorytmu sumy kontrolnej. Ten sam, bardzo specyficzny wariant matematyczny pojawił się już lata wcześniej w innym złośliwym oprogramowaniu, które łączono z infrastrukturą w Chinach i grupą hakerską określaną mianem Elderwood, powiązaną z Chińską Armią Ludowo-Wyzwoleńczą. Co więcej, znaczniki czasu kompilacji niektórych modułów kodu sięgały aż 2006 roku. Oznaczało to, że Aurora nie była spontanicznym atakiem, lecz potężną, rozwijaną od lat platformą operacyjną, dowodzącą nieprawdopodobnej cierpliwości i determinacji aktorów państwowych.
Kiedy specjaliści od cyberbezpieczeństwa zaczęli ostatecznie rozkładać złośliwy kod na czynniki pierwsze, natrafili na cyfrowy odcisk palca, który zdradził prawdziwy rodowód napastników. W architekturze trojana zastosowano wysoce nietypową implementację algorytmu sumy kontrolnej. Ten sam, bardzo specyficzny wariant matematyczny pojawił się już lata wcześniej w innym złośliwym oprogramowaniu, które łączono z infrastrukturą w Chinach i grupą hakerską określaną mianem Elderwood, powiązaną z Chińską Armią Ludowo-Wyzwoleńczą. Co więcej, znaczniki czasu kompilacji niektórych modułów kodu sięgały aż 2006 roku. Oznaczało to, że Aurora nie była spontanicznym atakiem, lecz potężną, rozwijaną od lat platformą operacyjną, dowodzącą nieprawdopodobnej cierpliwości i determinacji aktorów państwowych.
Po przejęciu przyczółka na jednym komputerze, operatorzy Aurory przemieszczali się po wewnętrznej sieci z chłodną metodycznością oddziału sił specjalnych. Ich ruch boczny polegał na powolnym skanowaniu intranetu w poszukiwaniu źle zabezpieczonych serwerów i repozytoriów kontroli wersji oprogramowania. Krok po kroku przejmowali uprawnienia, przechwytując hasła kluczowych inżynierów i administratorów. Nie interesował ich masowy paraliż systemów ani prymitywny szantaż. Kopiowali w ciszy ogromne pule własności intelektualnej, a w przypadku Google, z zacięciem próbowali przeniknąć do centralnego systemu autoryzacji. Jednocześnie systematycznie sprawdzali konta mailowe niewygodnych dla władz w Pekinie aktywistów. To ponure połączenie klasycznego szpiegostwa gospodarczego z politycznymi represjami nadało całej sprawie niespotykany dotąd, mroczny wymiar geopolityczny.
Gdy pod koniec 2009 roku w kwaterze głównej Google w Mountain View wreszcie połączono kropki, firma zareagowała powołaniem specjalnego sztabu kryzysowego, który pracował bez przerwy w trybie najwyższej gotowości. Zbierane fragmenty układanki obnażyły słabość korporacyjnych procedur – wczesne, nietypowe sygnały w logach sieciowych były początkowo ignorowane jako fałszywe alarmy, na których analizę brakowało czasu i zasobów. Dopiero gdy korelacja tych drobnych incydentów ukazała przerażający, spójny wzór potężnego włamania, zrozumiano skalę zagrożenia. Opóźniony czas reakcji był brutalną lekcją, która uświadomiła branży technologicznej, że bierne czekanie na alarm z systemów antywirusowych to zaproszenie do katastrofy, a organizacje muszą aktywnie polować na zagrożenia ukryte we własnych sieciach.
Gdy pod koniec 2009 roku w kwaterze głównej Google w Mountain View wreszcie połączono kropki, firma zareagowała powołaniem specjalnego sztabu kryzysowego, który pracował bez przerwy w trybie najwyższej gotowości. Zbierane fragmenty układanki obnażyły słabość korporacyjnych procedur – wczesne, nietypowe sygnały w logach sieciowych były początkowo ignorowane jako fałszywe alarmy, na których analizę brakowało czasu i zasobów. Dopiero gdy korelacja tych drobnych incydentów ukazała przerażający, spójny wzór potężnego włamania, zrozumiano skalę zagrożenia. Opóźniony czas reakcji był brutalną lekcją, która uświadomiła branży technologicznej, że bierne czekanie na alarm z systemów antywirusowych to zaproszenie do katastrofy, a organizacje muszą aktywnie polować na zagrożenia ukryte we własnych sieciach.
Punktem kulminacyjnym tego dramatu był 12 stycznia 2010 roku, kiedy to Google opublikowało na swoim blogu historyczny manifest. Firma otwarcie oskarżyła podmioty działające z terytorium Chin o wysoce wyrafinowany atak, kradzież własności intelektualnej oraz próbę inwigilacji aktywistów, ujawniając przy tym, że ofiarą padły dziesiątki innych zachodnich przedsiębiorstw. W bezprecedensowym geście buntu korporacja ogłosiła, że nie będzie już dłużej godzić się na cenzurowanie wyników swojej wyszukiwarki na chińskim rynku, ostatecznie decydując się na przeniesienie operacji do Hongkongu i rezygnację z dostępu do setek milionów użytkowników. Był to moment, w którym cyberbezpieczeństwo brutalnie wkroczyło na salony wielkiej dyplomacji, zmuszając rządy do przewartościowania swojego podejścia do cyfrowej suwerenności.
Źródła:
https://social.cyware.com/news/everything-you-need-to-know-about-operation-aurora-5c5f5b99
https://websites.umass.edu/Techbytes/2010/01/20/operation-aurora-zero-day-exploit/
https://policyjournalofms.com/index.php/6/article/view/789
https://accuknox.com/blog/what-is-a-zero-day-attack
https://arxiv.org/ftp/arxiv/papers/1309/1309.6450.pdf
http://arxiv.org/pdf/1507.06673.pdf
https://arxiv.org/pdf/2409.19194.pdf
http://arxiv.org/pdf/2502.02230.pdf
https://arxiv.org/pdf/1701.04940.pdf
http://arxiv.org/pdf/2401.11238.pdf
https://www.aljazeera.com/news/2011/6/2/chinese-hackers-break-into-gmail-accounts
https://www.wired.com/2010/01/operation-aurora/
https://www.darkreading.com/vulnerabilities-threats/-aurora-exploit-retooled-to-bypass-internet-explorer-s-dep-security
https://nsarchive.gwu.edu/media/21484/ocr
https://darknetdiaries.com/transcript/19/
https://www.eweek.com/security/google-china-and-the-anatomy-of-the-aurora-attack/
https://social.cyware.com/news/everything-you-need-to-know-about-operation-aurora-5c5f5b99
https://websites.umass.edu/Techbytes/2010/01/20/operation-aurora-zero-day-exploit/
https://policyjournalofms.com/index.php/6/article/view/789
https://accuknox.com/blog/what-is-a-zero-day-attack
https://arxiv.org/ftp/arxiv/papers/1309/1309.6450.pdf
http://arxiv.org/pdf/1507.06673.pdf
https://arxiv.org/pdf/2409.19194.pdf
http://arxiv.org/pdf/2502.02230.pdf
https://arxiv.org/pdf/1701.04940.pdf
http://arxiv.org/pdf/2401.11238.pdf
https://www.aljazeera.com/news/2011/6/2/chinese-hackers-break-into-gmail-accounts
https://www.wired.com/2010/01/operation-aurora/
https://www.darkreading.com/vulnerabilities-threats/-aurora-exploit-retooled-to-bypass-internet-explorer-s-dep-security
https://nsarchive.gwu.edu/media/21484/ocr
https://darknetdiaries.com/transcript/19/
https://www.eweek.com/security/google-china-and-the-anatomy-of-the-aurora-attack/