Technologia
22 godz.
135
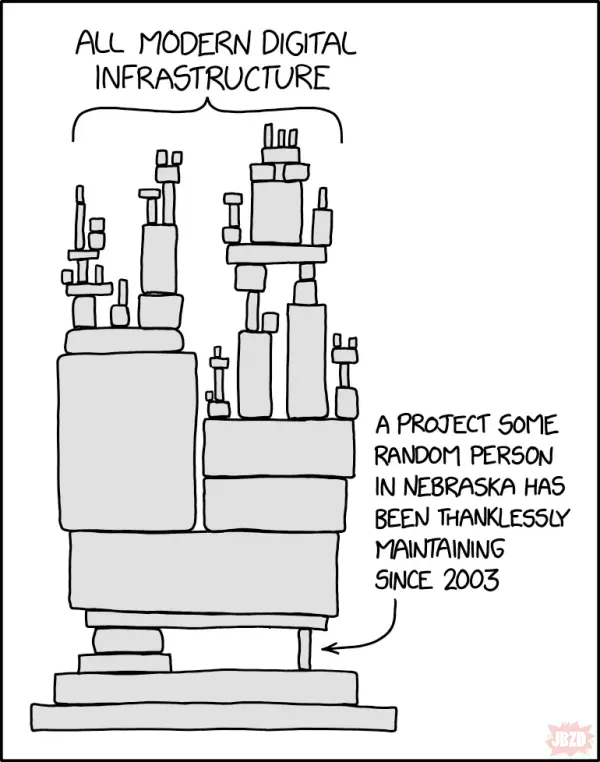
Świat cyberbezpieczeństwa to jedyna branża, w której dorosły facet widząc w prasie branżowej cyfrę 10 zaczyna szlochać w poduszkę bardziej niż po dowiedzeniu się, że właśnie zamknęli jego ulubiony kebab. Czasami w wiadomościach możecie przeczytać, że firma padła ofiarą ataku hakerskiego. A to lodówki wyłączyli, a to nasze dane osobowe miały backup-niespodziankę. A najlepsze jest to, że wszystko posypało się przez lukę w otwartoźródłowej bibliotece, napisanej w 2003 roku przez jakiegoś kolesia z amerykańskiego zadupia.
Bo tak w skrócie działa współczesny Internet. Cała ta nasza zajebista, cyfrowa cywilizacja: banki, lodówki, aplikacje do zamawiania żarcia, dzida... Wszystko to stoi na cyfrowym odpowiedniku domku z kart sklejonego na ślinę i kawałek taśmy. A kiedy w tym wszystkim pojawia się dziura, dostaje ona swój własny, piękny numer: CVE.
Bo tak w skrócie działa współczesny Internet. Cała ta nasza zajebista, cyfrowa cywilizacja: banki, lodówki, aplikacje do zamawiania żarcia, dzida... Wszystko to stoi na cyfrowym odpowiedniku domku z kart sklejonego na ślinę i kawałek taśmy. A kiedy w tym wszystkim pojawia się dziura, dostaje ona swój własny, piękny numer: CVE.
CVE to taki potencjalny akt zgonu dla twoich planów weekendowych. Brzmi niewinnie, ot, ciąg cyferek: CVE-XXXX-coś-tam. A w tłumaczeniu na ludzki oznacza to: "No siema, bo wiesz co, ta funkcja odpowiedzialna za wyświetlanie pogody w twoim tosterze pozwala pryszczatemu nastolatkowi z piwnicy przejąć kontrolę nad całą siecią korporacyjną. Miłego łatania frajerze!". A na poważnie to każda zaidentyfikowana podatność dostaje taki numer katalogowy żeby było wiadomo, że wszyscy gadają o tym samym. Format zabójczo prosty: CVE-RRRR-NNNNN (np. CVE-2026-121481), gdzie RRRR oznacza rok zgłoszenia lub nadania identyfikatora, a NNNNN to kolejny numer w ramach danego roku.
Ale najlepsza w tym wszystkim jest skala ocen CVSS (ang. Common Vulnerability Scoring System), czyli magiczny suwak paniki. Każde CVE prędzej dorobi się takiej oceny. Wszystko poniżej siedmiu punktów to tak zwane "pierdolenie o Szopenie" - to sie zateguje kiedyśtam, cyk pora na CS'a. Ósemka? Eee tam, lekko podnosimy brew i dopijamy kawusię. Dziewiątka sprawia, że w dziale IT zaczyna śmierdzieć potem i energetykami. Ale dziesiątka? Krytyczne RCE (ang. Remote Code Execution) czyli zdalne wykonanie kodu bez uwierzytelniania? To jest moment, w hakerzy dostają wzwodu mocniejszego niż admin na widok psa a administratorzy systemów poważnie rozważają przebranżowienie się na hodowlę alpak w Bieszczadach.
Ale najlepsza w tym wszystkim jest skala ocen CVSS (ang. Common Vulnerability Scoring System), czyli magiczny suwak paniki. Każde CVE prędzej dorobi się takiej oceny. Wszystko poniżej siedmiu punktów to tak zwane "pierdolenie o Szopenie" - to sie zateguje kiedyśtam, cyk pora na CS'a. Ósemka? Eee tam, lekko podnosimy brew i dopijamy kawusię. Dziewiątka sprawia, że w dziale IT zaczyna śmierdzieć potem i energetykami. Ale dziesiątka? Krytyczne RCE (ang. Remote Code Execution) czyli zdalne wykonanie kodu bez uwierzytelniania? To jest moment, w hakerzy dostają wzwodu mocniejszego niż admin na widok psa a administratorzy systemów poważnie rozważają przebranżowienie się na hodowlę alpak w Bieszczadach.
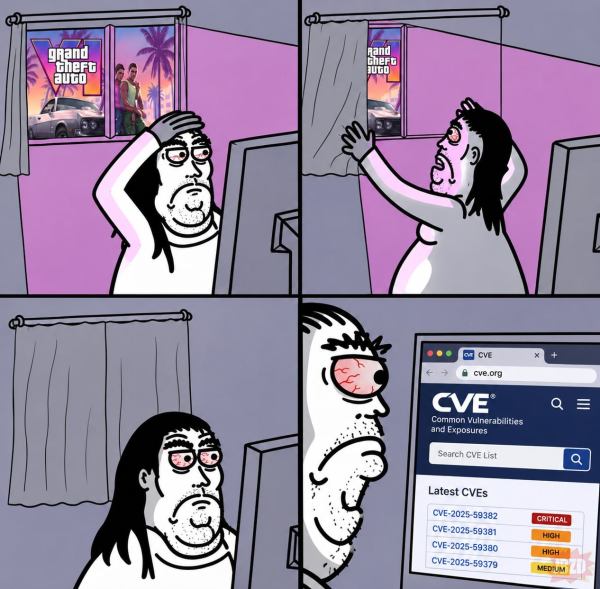
A jeszcze ciekawiej jest jak takie CVE dorabia się swojej własnej nazwy. EternalBlue, Log4Shell, Spring4Shell, albo ostatnio PHP2Shell...
Kiedy wybucha takie krytyczne CVE, Internet zamienia się w cyfrowy odpowiednik przeceny na karpia w Lidlu przed świętami. Z jednej strony masz hakerów, którzy zacierają rączki jak żymianie na widok pieniędzy i w pięć minut po publikacji pojęcia "proof of concept" skanują Internet w poszukiwaniu frajerów, którzy jeszcze nie zaktualizowali systemu. Z drugiej strony masz dział IT, który modli się o to żeby produkcja się nie wyjebała na pysk po instalacji łatki.
I tak to się kręci w tym naszym cyfrowym kurwidołku. Co tydzień ktoś odkrywa, że kawałek kodu, któremu wszyscy ufali, ma dziurę większą niż Polski budżet. Ale admini zaktualizują co trzeba, pogratulują sobie dobrze wykonanej roboty, usiądą i z satysfakcją popatrzą na wschodzące słońce... Po to żeby się dowiedzieć za 5 minut, że właśnie pojawiła się kolejna krytyczna podatność.
Kiedy wybucha takie krytyczne CVE, Internet zamienia się w cyfrowy odpowiednik przeceny na karpia w Lidlu przed świętami. Z jednej strony masz hakerów, którzy zacierają rączki jak żymianie na widok pieniędzy i w pięć minut po publikacji pojęcia "proof of concept" skanują Internet w poszukiwaniu frajerów, którzy jeszcze nie zaktualizowali systemu. Z drugiej strony masz dział IT, który modli się o to żeby produkcja się nie wyjebała na pysk po instalacji łatki.
I tak to się kręci w tym naszym cyfrowym kurwidołku. Co tydzień ktoś odkrywa, że kawałek kodu, któremu wszyscy ufali, ma dziurę większą niż Polski budżet. Ale admini zaktualizują co trzeba, pogratulują sobie dobrze wykonanej roboty, usiądą i z satysfakcją popatrzą na wschodzące słońce... Po to żeby się dowiedzieć za 5 minut, że właśnie pojawiła się kolejna krytyczna podatność.
Dlatego następnym razem, gdy zobaczysz w swoim korpokołchozie zakładowego informatyka z podkrążonymi oczami, który patrzy w pustkę i nerwowo zaciska dłoń na kubku z zimną kawą to nie pytaj go, czy naprawi ci drukarkę. Po prostu postaw mu piwo. On właśnie uratował świat przed zagładą, o której nawet nie masz pojęcia, używając do tego trzech linijek w Bashu i czystej, nieskażonej nienawiści do swojego zawodu.
Dzida z cyklu tych edukacyjnych. Tym razem trochę z mojego zawodowego kurwidołku. Pierwszą przyjęliście niesamowicie dobrze także stwierdziłem, że z nudów popełnię kolejną. A teraz wypierdalam.