
Wiedza
9 m
6
Wyciek danych z OPM (2014–2015): Największa brama do sekretów amerykańskiego rządu
Wyciek danych z Biura Zarządzania Personelem (Office of Personnel Management, OPM) w latach 2014–2015 stanowi jeden z największych cyberataków skierowanych przeciwko federalnym systemom informacyjnym w historii Stanów Zjednoczonych. Atakujący, działający w imieniu chińskiego rządu, przejęli dane osobowe ponad 22 milionów ludzi, w tym wrażliwe informacje z formularzy bezpieczeństwa (SF-86), wymaganych od pracowników ubiegających się o dostęp do informacji niejawnych. Incydent ten odsłonił systemowe błędy w zarządzaniu cyberbezpieczeństwem rządu federalnego oraz zaniedbania, które trwały przez niemal dekadę, pomimo wielokrotnych ostrzeżeń inspektorów generalnych. Atak miał poważne implikacje dla bezpieczeństwa narodowego, służb wywiadowczych oraz milionów obywateli, których dane wrażliwe znajdują się obecnie w rękach konkurencyjnego mocarstwa.
Początek zagrożenia: Odkrycie pierwszego ataku
Pierwszy atak, oznaczony przez Departament Bezpieczeństwa Krajowego jako „X1”, rozpoczął się w listopadzie 2013 roku, kiedy nieznany aktor cybernetyczny uzyskał dostęp do sieci OPM. W tym wczesnym stadium infiltracji atakujący nie zdołali uzyskać dostępu do danych osobowych pracowników, jednak udało im się wyekstrahować informacje o architekturze systemów IT oraz instrukcje obsługi. Dokumenty te stanowiły rodzaj „mapy drogowej” dla przyszłych ataków. W grudniu 2013 roku bezpieczeństwo danych uległo dalszemu pogorszeniu, gdy hakerzy rozpoczęli próby włamania się do systemów dwóch głównych kontrahentów OPM — firm USIS i KeyPoint Government Solutions, które prowadziły kontrole bezpieczeństwa dla pracowników rządowych i posiadały dostęp do serwerów OPM.
W marcu 2014 roku pracownicy OPM zdali sobie sprawę z włamania. Jednak zamiast powiadomić opinię publiczną, kierownictwo agencji podjęło decyzję o pozostawieniu atakujących w systemie, aby móc ich monitorować i uzyskać informacje o metodach działania obcego wywiadu elektronicznego. Decyzja ta, będąca jednym z najbardziej kontrowersyjnych aspektów całego incydentu, okazała się katastrofalna w skutkach. OPM zaplanowało operację określaną jako „Big Bang” — całkowity restart i oczyszczenie systemów, mające na celu wyeliminowanie intruzów. Operacja została przeprowadzona 27 maja 2014 roku, po tym jak zaobserwowano zainteresowanie atakujących instalacją keyloggerów na stacjach roboczych administratorów baz danych.
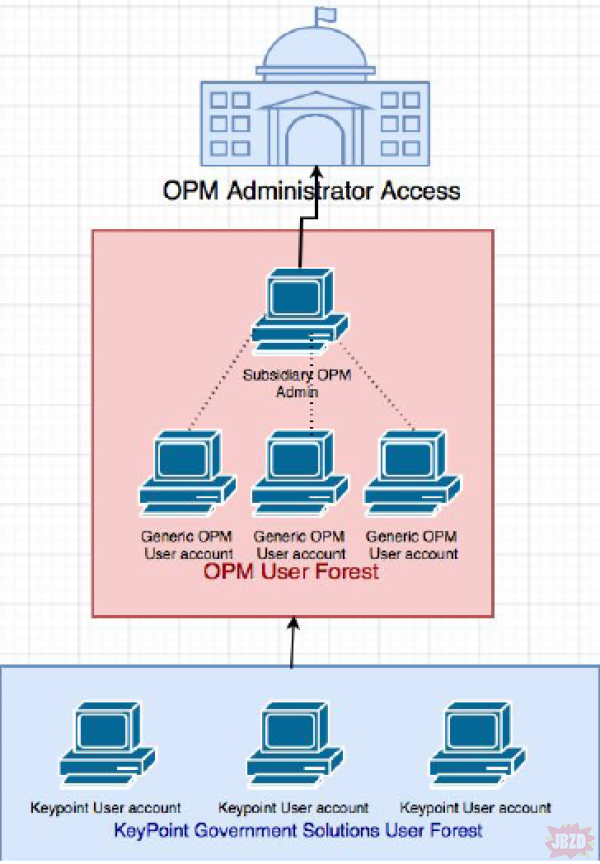
Już 7 maja 2014 roku, na trzy tygodnie przed planowaną operacją „Big Bang”, kolejny aktor cybernetyczny lub grupa, oznaczona jako „X2”, wykorzystała poświadczenia skradzione z firmy KeyPoint w celu ustanowienia nowej ścieżki dostępu do sieci OPM. Grupa X2 zainstalowała szkodliwe oprogramowanie tworzące tzw. tylne wejście (backdoor), co umożliwiło atakującym utrzymanie dostępu nawet po przeprowadzeniu operacji „Big Bang”. Majowa operacja wyczyszczenia systemów zakończyła się niepowodzeniem — nie usunięto dostępu grupy X2 ani nie wyeliminowano zainstalowanego backdoora.
Szczegóły techniczne ujawniły, że liderzy OPM byli zbyt pewni siebie, wierząc, że pokonali pierwotnych atakujących. W rezultacie nie wdrożyli niezbędnych środków ochrony, które mogłyby wykryć ponowne włamanie. Najpoważniejszym zaniedbaniem był brak uwierzytelniania dwuskładnikowego (2FA) — systemu wymagającego zarówno nazwy użytkownika i hasła, jak i np. specjalnej karty z chipem. OPM wdrożyło uwierzytelnianie dwuskładnikowe dopiero w styczniu 2015 roku, znacznie później, niż X2 wdarł się do sieci.
Po uzyskaniu dostępu grupa X2 wykorzystała zaawansowaną technikę eskalacji uprawnień w Active Directory, aby uzyskać dostęp na poziomie „root” (najwyższe uprawnienia w systemie). Z tymi uprawnieniami zainstalowali warianty złośliwego oprogramowania PlugX oraz Sakula — narzędzia umożliwiające zdalne sterowanie, nawigację po systemach OPM oraz kompresję i eksfiltrację danych. Kluczowym celem był serwer zwany „jumpbox” — maszyna administracyjna używana do logowania się do innych serwerów.
W lipcu i sierpniu 2014 roku atakujący wyekstrahowali dane ze śledztw dotyczących bezpieczeństwa z systemów OPM. Do października 2014 roku przeniknęli do serwera Departamentu Spraw Wewnętrznych (Department of Interior), gdzie przechowywane były dodatkowe dane osobowe, a w grudniu 2014 roku wyekstrahowali kolejne 4,2 miliona akt pracowników. Dane biometryczne (odciski palców) zostały wykradzione pod koniec marca 2015 roku.
Pierwszy atak, oznaczony przez Departament Bezpieczeństwa Krajowego jako „X1”, rozpoczął się w listopadzie 2013 roku, kiedy nieznany aktor cybernetyczny uzyskał dostęp do sieci OPM. W tym wczesnym stadium infiltracji atakujący nie zdołali uzyskać dostępu do danych osobowych pracowników, jednak udało im się wyekstrahować informacje o architekturze systemów IT oraz instrukcje obsługi. Dokumenty te stanowiły rodzaj „mapy drogowej” dla przyszłych ataków. W grudniu 2013 roku bezpieczeństwo danych uległo dalszemu pogorszeniu, gdy hakerzy rozpoczęli próby włamania się do systemów dwóch głównych kontrahentów OPM — firm USIS i KeyPoint Government Solutions, które prowadziły kontrole bezpieczeństwa dla pracowników rządowych i posiadały dostęp do serwerów OPM.
W marcu 2014 roku pracownicy OPM zdali sobie sprawę z włamania. Jednak zamiast powiadomić opinię publiczną, kierownictwo agencji podjęło decyzję o pozostawieniu atakujących w systemie, aby móc ich monitorować i uzyskać informacje o metodach działania obcego wywiadu elektronicznego. Decyzja ta, będąca jednym z najbardziej kontrowersyjnych aspektów całego incydentu, okazała się katastrofalna w skutkach. OPM zaplanowało operację określaną jako „Big Bang” — całkowity restart i oczyszczenie systemów, mające na celu wyeliminowanie intruzów. Operacja została przeprowadzona 27 maja 2014 roku, po tym jak zaobserwowano zainteresowanie atakujących instalacją keyloggerów na stacjach roboczych administratorów baz danych.
Już 7 maja 2014 roku, na trzy tygodnie przed planowaną operacją „Big Bang”, kolejny aktor cybernetyczny lub grupa, oznaczona jako „X2”, wykorzystała poświadczenia skradzione z firmy KeyPoint w celu ustanowienia nowej ścieżki dostępu do sieci OPM. Grupa X2 zainstalowała szkodliwe oprogramowanie tworzące tzw. tylne wejście (backdoor), co umożliwiło atakującym utrzymanie dostępu nawet po przeprowadzeniu operacji „Big Bang”. Majowa operacja wyczyszczenia systemów zakończyła się niepowodzeniem — nie usunięto dostępu grupy X2 ani nie wyeliminowano zainstalowanego backdoora.
Szczegóły techniczne ujawniły, że liderzy OPM byli zbyt pewni siebie, wierząc, że pokonali pierwotnych atakujących. W rezultacie nie wdrożyli niezbędnych środków ochrony, które mogłyby wykryć ponowne włamanie. Najpoważniejszym zaniedbaniem był brak uwierzytelniania dwuskładnikowego (2FA) — systemu wymagającego zarówno nazwy użytkownika i hasła, jak i np. specjalnej karty z chipem. OPM wdrożyło uwierzytelnianie dwuskładnikowe dopiero w styczniu 2015 roku, znacznie później, niż X2 wdarł się do sieci.
Po uzyskaniu dostępu grupa X2 wykorzystała zaawansowaną technikę eskalacji uprawnień w Active Directory, aby uzyskać dostęp na poziomie „root” (najwyższe uprawnienia w systemie). Z tymi uprawnieniami zainstalowali warianty złośliwego oprogramowania PlugX oraz Sakula — narzędzia umożliwiające zdalne sterowanie, nawigację po systemach OPM oraz kompresję i eksfiltrację danych. Kluczowym celem był serwer zwany „jumpbox” — maszyna administracyjna używana do logowania się do innych serwerów.
W lipcu i sierpniu 2014 roku atakujący wyekstrahowali dane ze śledztw dotyczących bezpieczeństwa z systemów OPM. Do października 2014 roku przeniknęli do serwera Departamentu Spraw Wewnętrznych (Department of Interior), gdzie przechowywane były dodatkowe dane osobowe, a w grudniu 2014 roku wyekstrahowali kolejne 4,2 miliona akt pracowników. Dane biometryczne (odciski palców) zostały wykradzione pod koniec marca 2015 roku.
Odkrycie i odpowiedź: Od tajemnicy do skandalu
15 kwietnia 2015 roku inżynier bezpieczeństwa OPM, badając zaszyfrowany ruch SSL w sieciach agencji, odkrył podejrzaną aktywność. Pracownik techniczny ustalił, że komponent infrastruktury OPM o nazwie mcutil.dll łączył się („pingował”) z witryną opm-security.org. Na pierwszy rzut oka mogło to wyglądać na legalne działanie, jednak plik mcutil.dll przypominał część pakietu zabezpieczeń McAfee, którego OPM wcale nie używało, a domena opm-security.org nie była zarejestrowana przez agencję.
W rzeczywistości mcutil.dll maskował złośliwe oprogramowanie PlugX, a opm-security.org wraz z innymi stronami działały jako serwery Command & Control (C2) dla hakerów. Atakujący wykazali się swoistym poczuciem humoru — domeny rejestrowali pod pseudonimami „Steve Rogers” i „Tony Stark”, nawiązując do bohaterów komiksów Marvela (Kapitan Ameryka i Iron Man).
Kiedy stało się jasne, że doszło do trwającego włamania, OPM zwróciło się o pomoc do firmy Cylance, zajmującej się bezpieczeństwem, aby wykorzystać narzędzie Cylance V do diagnostyki obrazów serwerów. Zakres kryzysu szybko stał się oczywisty, a do operacji przyłączył się zespół US-CERT.
Reakcja na kryzys ujawniła głębokie słabości w procesach OPM, a dodatkowo była pełna irytujących komplikacji administracyjnych. W sprawę zaangażowały się dwie firmy o zbliżonych nazwach — Cylance i CyTech. OPM miało dostęp do zaawansowanego produktu Cylance (Cylance Protect) już w 2014 roku, ale kierownictwo odrzuciło jego wdrożenie, twierdząc, że produkt nie posiadał certyfikatu FedRAMP lub zasłaniając się trudnościami z instalacją na stacjach roboczych. Świadkowie przesłuchiwani przez Kongres określili to uzasadnienie jako wynik „polityki biurowej”.
Kiedy Cylance Protect wreszcie został zainstalowany w trybie bezpłatnego testu, okazał się niezwykle skuteczny — system „zaświecił się jak choinka”, jak określili to współpracownicy. OPM formalnie zaakceptowało licencję Cylance Protect 30 czerwca 2015 roku, zaledwie dzień przed końcem okresu próbnego, jednak płatność uregulowano dopiero wiele miesięcy później.
Tymczasem 21 kwietnia 2015 roku przedstawiciele firmy CyTech Services pojawili się w OPM na wcześniej zaplanowaną demonstrację produktu CyFIR — profesjonalnego oprogramowania do analizy śladów cyberataków. W tamtym czasie fakt ataku nie był jeszcze podany do wiadomości publicznej, a pracownicy OPM nie podzielili się informacjami o włamaniu. Mimo to narzędzie CyFIR niezależnie wykryło złośliwe oprogramowanie. Założyciel CyTech, Ben Cotton, natychmiast zgodził się udzielić pomocy. Uznając powagę sytuacji, Cotton zaczął dostarczać oprogramowanie i usługi na podstawie ustnej umowy. OPM ostatecznie otrzymało rachunki od CyTech na kwotę ponad 800 000 dolarów, jednak żaden kontrakt nie został podpisany, a firma CyTech nigdy nie otrzymała zapłaty.
15 kwietnia 2015 roku inżynier bezpieczeństwa OPM, badając zaszyfrowany ruch SSL w sieciach agencji, odkrył podejrzaną aktywność. Pracownik techniczny ustalił, że komponent infrastruktury OPM o nazwie mcutil.dll łączył się („pingował”) z witryną opm-security.org. Na pierwszy rzut oka mogło to wyglądać na legalne działanie, jednak plik mcutil.dll przypominał część pakietu zabezpieczeń McAfee, którego OPM wcale nie używało, a domena opm-security.org nie była zarejestrowana przez agencję.
W rzeczywistości mcutil.dll maskował złośliwe oprogramowanie PlugX, a opm-security.org wraz z innymi stronami działały jako serwery Command & Control (C2) dla hakerów. Atakujący wykazali się swoistym poczuciem humoru — domeny rejestrowali pod pseudonimami „Steve Rogers” i „Tony Stark”, nawiązując do bohaterów komiksów Marvela (Kapitan Ameryka i Iron Man).
Kiedy stało się jasne, że doszło do trwającego włamania, OPM zwróciło się o pomoc do firmy Cylance, zajmującej się bezpieczeństwem, aby wykorzystać narzędzie Cylance V do diagnostyki obrazów serwerów. Zakres kryzysu szybko stał się oczywisty, a do operacji przyłączył się zespół US-CERT.
Reakcja na kryzys ujawniła głębokie słabości w procesach OPM, a dodatkowo była pełna irytujących komplikacji administracyjnych. W sprawę zaangażowały się dwie firmy o zbliżonych nazwach — Cylance i CyTech. OPM miało dostęp do zaawansowanego produktu Cylance (Cylance Protect) już w 2014 roku, ale kierownictwo odrzuciło jego wdrożenie, twierdząc, że produkt nie posiadał certyfikatu FedRAMP lub zasłaniając się trudnościami z instalacją na stacjach roboczych. Świadkowie przesłuchiwani przez Kongres określili to uzasadnienie jako wynik „polityki biurowej”.
Kiedy Cylance Protect wreszcie został zainstalowany w trybie bezpłatnego testu, okazał się niezwykle skuteczny — system „zaświecił się jak choinka”, jak określili to współpracownicy. OPM formalnie zaakceptowało licencję Cylance Protect 30 czerwca 2015 roku, zaledwie dzień przed końcem okresu próbnego, jednak płatność uregulowano dopiero wiele miesięcy później.
Tymczasem 21 kwietnia 2015 roku przedstawiciele firmy CyTech Services pojawili się w OPM na wcześniej zaplanowaną demonstrację produktu CyFIR — profesjonalnego oprogramowania do analizy śladów cyberataków. W tamtym czasie fakt ataku nie był jeszcze podany do wiadomości publicznej, a pracownicy OPM nie podzielili się informacjami o włamaniu. Mimo to narzędzie CyFIR niezależnie wykryło złośliwe oprogramowanie. Założyciel CyTech, Ben Cotton, natychmiast zgodził się udzielić pomocy. Uznając powagę sytuacji, Cotton zaczął dostarczać oprogramowanie i usługi na podstawie ustnej umowy. OPM ostatecznie otrzymało rachunki od CyTech na kwotę ponad 800 000 dolarów, jednak żaden kontrakt nie został podpisany, a firma CyTech nigdy nie otrzymała zapłaty.
Walutą był dostęp: Co zostało skradzione?
Najważniejszymi danymi, które zostały przejęte, były formularze SF-86 (Questionnaire for National Security Positions) — dokumenty o objętości 121 stron, zawierające niezwykle wrażliwe informacje. Formularz SF-86 jest wymagany od każdego kandydata ubiegającego się o dostęp do informacji niejawnych i zawiera nie tylko podstawowe dane osobowe, ale również:
- Historię zatrudnienia i edukacji z ostatnich siedmiu lat (lub nawet piętnastu w przypadku poświadczeń o najwyższej klauzuli tajności).
- Szczegółowe informacje finansowe — długi, bankructwa, problemy podatkowe.
- Pełną historię miejsc zamieszkania.
- Informacje o bliskich kontaktach zagranicznych i podróżach zagranicznych.
- Historię nadużywania alkoholu i substancji odurzających — oraz terapii odbytych w związku z uzależnieniami.
- Wyniki testów na wariografie i oceny psychologiczne.
- Szczegóły problemów ze zdrowiem psychicznym — poradnictwo, leczenie psychiatryczne, depresja, zaburzenia lękowe.
- Historię konfliktów z prawem — aresztowania, wyroki sądowe i inne incydenty.
Podczas wycieku atakujący uzyskali dostęp do formularzy SF-86 dotyczących około 19,7 miliona osób, które ubiegały się o poświadczenia bezpieczeństwa. Oznaczało to, że chińscy hakerzy zdobyli kompletny profil psychologiczny, finansowy i osobisty milionów Amerykanów pracujących w sektorze bezpieczeństwa i obrony.
Obszerny zakres wycieku
Oprócz SF-86 atakujący wyekstrahowali również:
- 4,2 miliona akt osobowych obecnych i byłych pracowników federalnych — zawierających numery ubezpieczenia społecznego, adresy, daty urodzenia, miejsca pracy, informacje o wynagrodzeniu i świadczeniach.
- Dane o członkach rodziny — imiona małżonków, partnerów, dzieci, a nawet współlokatorów i przyjaciół wymienionych w ankietach.
- 5,6 miliona zestawów odcisków palców — dane biometryczne stanowiące trwałe „hasło” biologiczne.
- Niezmienne dane biometryczne — które w przeciwieństwie do haseł nie mogą być zmieniane ani resetowane.
Eksperci ds. biometrii zwracali uwagę, że podczas gdy numery ubezpieczenia społecznego czy adresy mogą zostać zmienione, odciski palców pozostają takie same. Jak wyraził się jeden z ekspertów: „Macie tylko dziesięć haseł biometrycznych — o ile stać was na wszystkie dziesięć palców”.
Najważniejszymi danymi, które zostały przejęte, były formularze SF-86 (Questionnaire for National Security Positions) — dokumenty o objętości 121 stron, zawierające niezwykle wrażliwe informacje. Formularz SF-86 jest wymagany od każdego kandydata ubiegającego się o dostęp do informacji niejawnych i zawiera nie tylko podstawowe dane osobowe, ale również:
- Historię zatrudnienia i edukacji z ostatnich siedmiu lat (lub nawet piętnastu w przypadku poświadczeń o najwyższej klauzuli tajności).
- Szczegółowe informacje finansowe — długi, bankructwa, problemy podatkowe.
- Pełną historię miejsc zamieszkania.
- Informacje o bliskich kontaktach zagranicznych i podróżach zagranicznych.
- Historię nadużywania alkoholu i substancji odurzających — oraz terapii odbytych w związku z uzależnieniami.
- Wyniki testów na wariografie i oceny psychologiczne.
- Szczegóły problemów ze zdrowiem psychicznym — poradnictwo, leczenie psychiatryczne, depresja, zaburzenia lękowe.
- Historię konfliktów z prawem — aresztowania, wyroki sądowe i inne incydenty.
Podczas wycieku atakujący uzyskali dostęp do formularzy SF-86 dotyczących około 19,7 miliona osób, które ubiegały się o poświadczenia bezpieczeństwa. Oznaczało to, że chińscy hakerzy zdobyli kompletny profil psychologiczny, finansowy i osobisty milionów Amerykanów pracujących w sektorze bezpieczeństwa i obrony.
Obszerny zakres wycieku
Oprócz SF-86 atakujący wyekstrahowali również:
- 4,2 miliona akt osobowych obecnych i byłych pracowników federalnych — zawierających numery ubezpieczenia społecznego, adresy, daty urodzenia, miejsca pracy, informacje o wynagrodzeniu i świadczeniach.
- Dane o członkach rodziny — imiona małżonków, partnerów, dzieci, a nawet współlokatorów i przyjaciół wymienionych w ankietach.
- 5,6 miliona zestawów odcisków palców — dane biometryczne stanowiące trwałe „hasło” biologiczne.
- Niezmienne dane biometryczne — które w przeciwieństwie do haseł nie mogą być zmieniane ani resetowane.
Eksperci ds. biometrii zwracali uwagę, że podczas gdy numery ubezpieczenia społecznego czy adresy mogą zostać zmienione, odciski palców pozostają takie same. Jak wyraził się jeden z ekspertów: „Macie tylko dziesięć haseł biometrycznych — o ile stać was na wszystkie dziesięć palców”.
Zagrożenie bezpieczeństwa narodowego: Perspektywa wywiadu
Dyrektorzy agencji bezpieczeństwa uznali ten wyciek za katastrofę dla bezpieczeństwa narodowego o konsekwencjach, które będą odczuwalne przez pokolenia. Były dyrektor CIA Michael Hayden stwierdził: „Nie sądzę, aby możliwe było odwrócenie tego, co zostało utracone. Dane te pozostaną doskonałą kopalnią informacji dla Chińczyków, dopóki ludzie reprezentowani przez te dane nie odejdą ze służby”. Eksperci szacowali, że szkody dla kontrwywiadu mogą utrzymywać się przez co najmniej 40 lat — aż do momentu przejścia na emeryturę najmłodszych pracowników rządu federalnego, których dane zostały ujawnione.
W wywiadach przeprowadzonych dla portalu FedScoop były oficer CIA wyjaśnił strategiczną wartość tych danych dla Chin: „Dostarczyliście Chińczykom listę pracowników i kontrahentów mających dostęp do informacji niejawnych. To reprezentuje gotowy cel do rekrutacji wraz z wykazem ich słabych punktów”. Informacje zawarte w SF-86 — szczególnie szczegóły dotyczące problemów finansowych, niewierności małżeńskiej, uzależnień czy zaburzeń psychicznych — stanowią klasyczne luki, które służby wywiadowcze mogą wykorzystywać do szantażu i werbowania szpiegów.
Szczególnie alarmujące było zagrożenie dla oficerów CIA i innych agentów wywiadu pracujących za granicą. CIA wydała dyrektywy nakazujące wycofanie niektórych oficerów z Chin, zwłaszcza tych działających pod przykrywką pracowników Departamentu Stanu. Tożsamości biometryczne zostały zagrożone przez złożone narzędzia analizy podróży, miejsc zamieszkania i powiązań, które mogłyby ujawnić agentów pracujących w konspiracji.
Eksperci zwracali uwagę na możliwość, że chińskie służby wykorzystają te dane do stworzenia kompleksowej bazy danych amerykańskich pracowników i kontrahentów z dostępem do informacji niejawnych, wraz z ich podatnościami — słabościami osobistymi, które mogą być eksploatowane.
Dyrektorzy agencji bezpieczeństwa uznali ten wyciek za katastrofę dla bezpieczeństwa narodowego o konsekwencjach, które będą odczuwalne przez pokolenia. Były dyrektor CIA Michael Hayden stwierdził: „Nie sądzę, aby możliwe było odwrócenie tego, co zostało utracone. Dane te pozostaną doskonałą kopalnią informacji dla Chińczyków, dopóki ludzie reprezentowani przez te dane nie odejdą ze służby”. Eksperci szacowali, że szkody dla kontrwywiadu mogą utrzymywać się przez co najmniej 40 lat — aż do momentu przejścia na emeryturę najmłodszych pracowników rządu federalnego, których dane zostały ujawnione.
W wywiadach przeprowadzonych dla portalu FedScoop były oficer CIA wyjaśnił strategiczną wartość tych danych dla Chin: „Dostarczyliście Chińczykom listę pracowników i kontrahentów mających dostęp do informacji niejawnych. To reprezentuje gotowy cel do rekrutacji wraz z wykazem ich słabych punktów”. Informacje zawarte w SF-86 — szczególnie szczegóły dotyczące problemów finansowych, niewierności małżeńskiej, uzależnień czy zaburzeń psychicznych — stanowią klasyczne luki, które służby wywiadowcze mogą wykorzystywać do szantażu i werbowania szpiegów.
Szczególnie alarmujące było zagrożenie dla oficerów CIA i innych agentów wywiadu pracujących za granicą. CIA wydała dyrektywy nakazujące wycofanie niektórych oficerów z Chin, zwłaszcza tych działających pod przykrywką pracowników Departamentu Stanu. Tożsamości biometryczne zostały zagrożone przez złożone narzędzia analizy podróży, miejsc zamieszkania i powiązań, które mogłyby ujawnić agentów pracujących w konspiracji.
Eksperci zwracali uwagę na możliwość, że chińskie służby wykorzystają te dane do stworzenia kompleksowej bazy danych amerykańskich pracowników i kontrahentów z dostępem do informacji niejawnych, wraz z ich podatnościami — słabościami osobistymi, które mogą być eksploatowane.
Aktorzy cyberprzestrzeni
Obszerny raport Komisji Izby Reprezentantów ustalił, że dwie odrębne fale ataków były „prawdopodobnie połączone i możliwie skoordynowane”. Pierwsza fala (X1) została przypisana grupie hakerskiej zwanej Axiom Group (znana również jako APT41, Group 72, Black Fly). Druga fala (X2) została przypisana grupie o nazwie Deep Panda (znana również jako Shell Crew, WebMasters, Black Vine, APT19).
Obie grupy są powszechnie uważane za powiązane z chińskim rządem, a dokładniej z Departamentem Bezpieczeństwa Państwowego prowincji Jiangsu — oddziałem Ministerstwa Bezpieczeństwa Państwowego. Poszlaki wskazujące na chińskie pochodzenie ataku były wielorakie:
- Malware PlugX — backdoor zainstalowany przez atakujących — jest historycznie powiązany z chińskojęzycznymi grupami hakerskimi atakującymi aktywistów politycznych w Tybecie i Hongkongu.
- Pseudonimy z popkultury („Tony Stark”, „Steve Rogers”) — takie nazewnictwo jest znakiem rozpoznawczym grup powiązanych z Chinami.
- Harmonogram ataków — wiele działań przeprowadzano w godzinach roboczych czasu chińskiego, co sugeruje, że operatorzy pracowali w tamtejszej strefie czasowej.
- Dyrektor Wywiadu Narodowego James Clapper wyraził się jasno: „Musimy oddać cześć Chińczykom za to, co zrobili. Gdybyśmy my mieli okazję zrobić coś takiego, nie sądzę, byśmy się zawahali”.
Kluczowym przełomem w śledztwie było aresztowanie Yu Pingana, obywatela Chin, którego FBI zatrzymało 21 sierpnia 2017 roku na międzynarodowym lotnisku w Los Angeles (LAX). Yu przyleciał na konferencję, jednak zaraz po wylądowaniu został aresztowany na podstawie zawiadomienia o popełnieniu przestępstwa. Sądownictwo stanu Kalifornia oskarżyło go o „zmowę z innymi osobami wykorzystującymi złośliwe oprogramowanie znane jako Sakula”.
Złośliwe oprogramowanie Sakula jest szczególnie istotne, ponieważ stanowi rzadkie narzędzie cybernetyczne. FBI odnotowało tylko jedno wcześniejsze użycie Sakuli — w listopadzie 2012 roku. Fakt, że Yu i jego nieznani wspólnicy używali tego nietypowego malware'u, sugeruje, że należeli do wąskiej grupy hakerów mających do niego dostęp.
Dokumenty sądowe ujawniły, że Yu, urodzony 16 grudnia 1980 roku i mieszkający w Szanghaju, posiadał zaawansowaną wiedzę na temat bezpieczeństwa sieci komputerowych i programowania. Dowody FBI wskazywały, że Yu dostarczył warianty Sakuli dwóm niezidentyfikowanym wspólnikom, wiedząc, że będą ich używać do atakowania firm amerykańskich w latach 2011–2014. W lutym 2020 roku Departament Sprawiedliwości formalnie oskarżył czterech członków chińskiego wojska w związku z atakiem na Equifax z 2017 roku i jawnie powiązał ten atak z włamaniem do OPM jako częścią tej samej, szerszej operacji — był to niezwykle rzadki krok, wskazujący, jak poważnie potraktowano atak na OPM.
Obszerny raport Komisji Izby Reprezentantów ustalił, że dwie odrębne fale ataków były „prawdopodobnie połączone i możliwie skoordynowane”. Pierwsza fala (X1) została przypisana grupie hakerskiej zwanej Axiom Group (znana również jako APT41, Group 72, Black Fly). Druga fala (X2) została przypisana grupie o nazwie Deep Panda (znana również jako Shell Crew, WebMasters, Black Vine, APT19).
Obie grupy są powszechnie uważane za powiązane z chińskim rządem, a dokładniej z Departamentem Bezpieczeństwa Państwowego prowincji Jiangsu — oddziałem Ministerstwa Bezpieczeństwa Państwowego. Poszlaki wskazujące na chińskie pochodzenie ataku były wielorakie:
- Malware PlugX — backdoor zainstalowany przez atakujących — jest historycznie powiązany z chińskojęzycznymi grupami hakerskimi atakującymi aktywistów politycznych w Tybecie i Hongkongu.
- Pseudonimy z popkultury („Tony Stark”, „Steve Rogers”) — takie nazewnictwo jest znakiem rozpoznawczym grup powiązanych z Chinami.
- Harmonogram ataków — wiele działań przeprowadzano w godzinach roboczych czasu chińskiego, co sugeruje, że operatorzy pracowali w tamtejszej strefie czasowej.
- Dyrektor Wywiadu Narodowego James Clapper wyraził się jasno: „Musimy oddać cześć Chińczykom za to, co zrobili. Gdybyśmy my mieli okazję zrobić coś takiego, nie sądzę, byśmy się zawahali”.
Kluczowym przełomem w śledztwie było aresztowanie Yu Pingana, obywatela Chin, którego FBI zatrzymało 21 sierpnia 2017 roku na międzynarodowym lotnisku w Los Angeles (LAX). Yu przyleciał na konferencję, jednak zaraz po wylądowaniu został aresztowany na podstawie zawiadomienia o popełnieniu przestępstwa. Sądownictwo stanu Kalifornia oskarżyło go o „zmowę z innymi osobami wykorzystującymi złośliwe oprogramowanie znane jako Sakula”.
Złośliwe oprogramowanie Sakula jest szczególnie istotne, ponieważ stanowi rzadkie narzędzie cybernetyczne. FBI odnotowało tylko jedno wcześniejsze użycie Sakuli — w listopadzie 2012 roku. Fakt, że Yu i jego nieznani wspólnicy używali tego nietypowego malware'u, sugeruje, że należeli do wąskiej grupy hakerów mających do niego dostęp.
Dokumenty sądowe ujawniły, że Yu, urodzony 16 grudnia 1980 roku i mieszkający w Szanghaju, posiadał zaawansowaną wiedzę na temat bezpieczeństwa sieci komputerowych i programowania. Dowody FBI wskazywały, że Yu dostarczył warianty Sakuli dwóm niezidentyfikowanym wspólnikom, wiedząc, że będą ich używać do atakowania firm amerykańskich w latach 2011–2014. W lutym 2020 roku Departament Sprawiedliwości formalnie oskarżył czterech członków chińskiego wojska w związku z atakiem na Equifax z 2017 roku i jawnie powiązał ten atak z włamaniem do OPM jako częścią tej samej, szerszej operacji — był to niezwykle rzadki krok, wskazujący, jak poważnie potraktowano atak na OPM.
Zaniedbania
Jednym z najbardziej zastanawiających aspektów całego incydentu jest fakt, że Inspektor Generalny OPM wydawał wielokrotne ostrzeżenia przez prawie dekadę przed wystąpieniem masowego wycieku. W raporcie z 2014 roku Inspektor Generalny stwierdził, że jedenaście głównych systemów informacyjnych w OPM (około 23 procent wszystkich systemów) działało bez ważnych autoryzacji bezpieczeństwa. Stanowiło to „istotną słabość w strukturze wewnętrznej kontroli programu bezpieczeństwa IT”. Pięć z tych jedenastu systemów znajdowało się w biurze samej Donny Seymour, CIO (Chief Information Officer) agencji, co było „przerażającym przykładem” dla osoby odpowiedzialnej za bezpieczeństwo danych agencji.
Dodatkowo, raport z 2014 roku wskazywał, że OPM nie utrzymuje pełnego spisu serwerów, baz danych i urządzeń sieciowych, co oznaczało, że agencja po prostu nie miała dokładnego obrazu swojej infrastruktury. W listopadzie 2014 roku, zgodnie z ustawą FISMA (Federal Information Security Management Act), szokujące 65 procent wszystkich systemów obsługiwanych przez OPM funkcjonowało bez ważnej autoryzacji.
Jednym z największych zaniedbań był praktyczny brak uwierzytelniania wieloskładnikowego. W OPM jedynie jeden procent użytkowników był zobowiązany do używania karty Smart Card (PIV) w celu uzyskania dostępu do systemów. Porównując to do bezpieczeństwa fizycznego: byłoby to równoznaczne z posiadaniem przez bank jedynie jednego procenta sejfów zabezpieczonych czymś więcej niż zwykły klucz. Gdy grupa X2 skradła poświadczenia z firmy KeyPoint, weszła do systemu bez żadnych przeszkód, ponieważ brak dwuetapowego uwierzytelniania sprawił, że hasło było jedyną warstwą ochrony.
OPM ostatecznie wdrożyło uwierzytelnianie dwuskładnikowe dopiero w lutym 2015 roku, zaledwie kilka miesięcy przed odkryciem wycieku — o wiele za późno, biorąc pod uwagę, że grupa X2 już dawno spenetrowała sieć. Opóźnienie to jasno wskazuje na niedostateczne zaangażowanie kierownictwa w kwestie bezpieczeństwa.
Raport komisji Izby Reprezentantów skonstatował, że „długotrwałe niepowodzenie kierownictwa OPM we wdrażaniu podstawowej higieny cybernetycznej, takiej jak utrzymanie aktualnych autoryzacji systemów i zastosowanie silnego uwierzytelniania wieloskładnikowego, pomimo lat ostrzeżeń od inspektora generalnego, reprezentuje porażkę kultury organizacyjnej i przywództwa, a nie technologii”.
Kolejnym problemem było finansowanie. W latach obrachunkowych 2013, 2014 i 2015 OPM wydawało jedynie 7 milionów dolarów rocznie na cyberbezpieczeństwo — była to jedna z najniższych kwot wśród agencji federalnych, które średnio wydawały 13–15 milionów dolarów. Ta dysproporcja wydatków w stosunku do wrażliwości danych przechowywanych przez OPM była niewytłumaczalna.
OPM zaniedbywało również narzędzia do skanowania podatności oraz prawidłowe procedury reautoryzacji systemów. Audyty systemów były albo niewystarczające, albo nie dokumentowano ich w sposób rzetelny.
Jednym z najbardziej zastanawiających aspektów całego incydentu jest fakt, że Inspektor Generalny OPM wydawał wielokrotne ostrzeżenia przez prawie dekadę przed wystąpieniem masowego wycieku. W raporcie z 2014 roku Inspektor Generalny stwierdził, że jedenaście głównych systemów informacyjnych w OPM (około 23 procent wszystkich systemów) działało bez ważnych autoryzacji bezpieczeństwa. Stanowiło to „istotną słabość w strukturze wewnętrznej kontroli programu bezpieczeństwa IT”. Pięć z tych jedenastu systemów znajdowało się w biurze samej Donny Seymour, CIO (Chief Information Officer) agencji, co było „przerażającym przykładem” dla osoby odpowiedzialnej za bezpieczeństwo danych agencji.
Dodatkowo, raport z 2014 roku wskazywał, że OPM nie utrzymuje pełnego spisu serwerów, baz danych i urządzeń sieciowych, co oznaczało, że agencja po prostu nie miała dokładnego obrazu swojej infrastruktury. W listopadzie 2014 roku, zgodnie z ustawą FISMA (Federal Information Security Management Act), szokujące 65 procent wszystkich systemów obsługiwanych przez OPM funkcjonowało bez ważnej autoryzacji.
Jednym z największych zaniedbań był praktyczny brak uwierzytelniania wieloskładnikowego. W OPM jedynie jeden procent użytkowników był zobowiązany do używania karty Smart Card (PIV) w celu uzyskania dostępu do systemów. Porównując to do bezpieczeństwa fizycznego: byłoby to równoznaczne z posiadaniem przez bank jedynie jednego procenta sejfów zabezpieczonych czymś więcej niż zwykły klucz. Gdy grupa X2 skradła poświadczenia z firmy KeyPoint, weszła do systemu bez żadnych przeszkód, ponieważ brak dwuetapowego uwierzytelniania sprawił, że hasło było jedyną warstwą ochrony.
OPM ostatecznie wdrożyło uwierzytelnianie dwuskładnikowe dopiero w lutym 2015 roku, zaledwie kilka miesięcy przed odkryciem wycieku — o wiele za późno, biorąc pod uwagę, że grupa X2 już dawno spenetrowała sieć. Opóźnienie to jasno wskazuje na niedostateczne zaangażowanie kierownictwa w kwestie bezpieczeństwa.
Raport komisji Izby Reprezentantów skonstatował, że „długotrwałe niepowodzenie kierownictwa OPM we wdrażaniu podstawowej higieny cybernetycznej, takiej jak utrzymanie aktualnych autoryzacji systemów i zastosowanie silnego uwierzytelniania wieloskładnikowego, pomimo lat ostrzeżeń od inspektora generalnego, reprezentuje porażkę kultury organizacyjnej i przywództwa, a nie technologii”.
Kolejnym problemem było finansowanie. W latach obrachunkowych 2013, 2014 i 2015 OPM wydawało jedynie 7 milionów dolarów rocznie na cyberbezpieczeństwo — była to jedna z najniższych kwot wśród agencji federalnych, które średnio wydawały 13–15 milionów dolarów. Ta dysproporcja wydatków w stosunku do wrażliwości danych przechowywanych przez OPM była niewytłumaczalna.
OPM zaniedbywało również narzędzia do skanowania podatności oraz prawidłowe procedury reautoryzacji systemów. Audyty systemów były albo niewystarczające, albo nie dokumentowano ich w sposób rzetelny.
Katherine Archuleta: polityk na stanowisku wymagającym eksperta
Dyrektor OPM, Katherine Archuleta, została powołana na swoje stanowisko w maju 2013 roku przez administrację Obamy. Jej nominacja budziła pewne dyskusje, gdyż wpisywała się w politykę różnorodności, a Archuleta posiadała latynoskie korzenie. Podczas głosowania zatwierdzającego w Senacie w październiku 2013 roku głosy rozłożyły się w stosunku 62 do 35.
Jednak kwalifikacje Archulety do kierowania OPM były wątpliwe. Jej kariera zawodowa prowadziła od pracy nauczycielskiej w Denver, przez szereg stanowisk politycznych, aż do stanowiska Dyrektora Polityki Krajowej w kampanii reelekcyjnej Obamy w 2012 roku. W kręgach Białego Domu postrzegano ją jako „polityczkę” — osobę powiązaną z administracją na podstawie bliskich relacji z prezydentem, a nie ze względu na kompetencje techniczne czy zarządcze.
Podczas przesłuchań w Senacie główne pytania dotyczyły wdrażania ustawy Affordable Care Act (Obamacare), a mało uwagi poświęcono istocie odpowiedzialności OPM za zarządzanie poświadczeniami bezpieczeństwa i ochronę wrażliwych baz danych rządowych. Jak ocenił to redaktor Wall Street Journal, Daniel Henninger: „O co tutaj chodzi? Jakie jest jej doświadczenie, aby kierować czymś o takim znaczeniu? Była Dyrektorem Polityki Krajowej kampanii reelekcyjnej Obamy. Kierowała też czymś zwanym Latina Initiative. Jest politykiem, prawda? (...) To jest typ osoby, którą tam umieścili”.
Gdy rozpoczęły się przesłuchania w Kongresie dotyczące wycieku, Archuleta wykazała brak zdolności do efektywnego komunikowania się z ustawodawcami. Reporter CNN wyjaśnił, że administracja Obamy utrzymywała publicznie, iż Archuleta jest odpowiednią osobą na to stanowisko, jednak „pracownicy administracji prywatnie przyznawali, że występy Archulety podczas przesłuchań były słabe, a popełniane błędy dodatkowo komplikowały jej sytuację”.
Szczególnie poważny był fakt, że Archuleta i jej zespół działali w sposób, który sugerował wprowadzanie w błąd Kongresu i opinii publicznej co do rozmiaru wycieku. Dyrektor FBI James Comey poinformował ustawodawców, że szacuje się, iż wyciek dotyczy prawie 22 milionów osób, podczas gdy Archuleta publicznie utrzymywała, że liczba ta wynosi około 4 milionów. Zauważono również, że Archuleta nawet nie spotkała się z dyrektorem FBI, aby omówić szczegóły incydentu.
Przewodniczący Komisji Nadzoru Kongresu Jason Chaffetz wydał oświadczenie zdecydowanie krytykujące Archuletę i CIO Donnę Seymour: „Ich zaniedbanie umieściło dane osobowe i wrażliwe 21,5 miliona Amerykanów w rękach naszych wrogów. Taka niekompetencja jest niedopuszczalna”.
Presja na Archuletę rosła, gdy liczba osób dotkniętych wyciekiem zwiększała się z 4 milionów do 14 milionów, a ostatecznie do 21,5 miliona. W piątek, 10 lipca 2015 roku, Archuleta ogłosiła swoją rezygnację. Chociaż Biały Dom początkowo ją wspierał, ponad 20 ustawodawców wezwało do jej dymisji, w tym Spiker Izby Reprezentantów John Boehner oraz demokratyczny senator Mark Warner.
Beth Cobert, dotychczasowa naczelna specjalistka ds. wydajności w Białym Domu i wicedyrektor ds. zarządzania w Biurze Zarządzania i Budżetu (OMB), została mianowana pełniącą obowiązki dyrektora OPM. W przeciwieństwie do Archulety, Cobert miała 30 lat doświadczenia w firmie konsultingowej McKinsey i wcześniej kierowała pracami nad poprawą funkcji IT w administracji federalnej.
Nawet zwolennicy Archulety zauważali jednak, że wina nie leży wyłącznie po jej stronie. Prezes Stowarzyszenia Starszych Kierowników Agencji (Senior Executives Association), Carol Bonosaro, stwierdziła: „Jest nieuzasadnione przypisywanie całej odpowiedzialności za wyciek danych wyłącznie Archulecie, która służyła niespełna 2 lata... Problemy w OPM narastały latami, przy wielu sygnałach ostrzegawczych, a teraz wszystkie agencje federalne, administracja i Kongres muszą się zjednoczyć”.
Dyrektor OPM, Katherine Archuleta, została powołana na swoje stanowisko w maju 2013 roku przez administrację Obamy. Jej nominacja budziła pewne dyskusje, gdyż wpisywała się w politykę różnorodności, a Archuleta posiadała latynoskie korzenie. Podczas głosowania zatwierdzającego w Senacie w październiku 2013 roku głosy rozłożyły się w stosunku 62 do 35.
Jednak kwalifikacje Archulety do kierowania OPM były wątpliwe. Jej kariera zawodowa prowadziła od pracy nauczycielskiej w Denver, przez szereg stanowisk politycznych, aż do stanowiska Dyrektora Polityki Krajowej w kampanii reelekcyjnej Obamy w 2012 roku. W kręgach Białego Domu postrzegano ją jako „polityczkę” — osobę powiązaną z administracją na podstawie bliskich relacji z prezydentem, a nie ze względu na kompetencje techniczne czy zarządcze.
Podczas przesłuchań w Senacie główne pytania dotyczyły wdrażania ustawy Affordable Care Act (Obamacare), a mało uwagi poświęcono istocie odpowiedzialności OPM za zarządzanie poświadczeniami bezpieczeństwa i ochronę wrażliwych baz danych rządowych. Jak ocenił to redaktor Wall Street Journal, Daniel Henninger: „O co tutaj chodzi? Jakie jest jej doświadczenie, aby kierować czymś o takim znaczeniu? Była Dyrektorem Polityki Krajowej kampanii reelekcyjnej Obamy. Kierowała też czymś zwanym Latina Initiative. Jest politykiem, prawda? (...) To jest typ osoby, którą tam umieścili”.
Gdy rozpoczęły się przesłuchania w Kongresie dotyczące wycieku, Archuleta wykazała brak zdolności do efektywnego komunikowania się z ustawodawcami. Reporter CNN wyjaśnił, że administracja Obamy utrzymywała publicznie, iż Archuleta jest odpowiednią osobą na to stanowisko, jednak „pracownicy administracji prywatnie przyznawali, że występy Archulety podczas przesłuchań były słabe, a popełniane błędy dodatkowo komplikowały jej sytuację”.
Szczególnie poważny był fakt, że Archuleta i jej zespół działali w sposób, który sugerował wprowadzanie w błąd Kongresu i opinii publicznej co do rozmiaru wycieku. Dyrektor FBI James Comey poinformował ustawodawców, że szacuje się, iż wyciek dotyczy prawie 22 milionów osób, podczas gdy Archuleta publicznie utrzymywała, że liczba ta wynosi około 4 milionów. Zauważono również, że Archuleta nawet nie spotkała się z dyrektorem FBI, aby omówić szczegóły incydentu.
Przewodniczący Komisji Nadzoru Kongresu Jason Chaffetz wydał oświadczenie zdecydowanie krytykujące Archuletę i CIO Donnę Seymour: „Ich zaniedbanie umieściło dane osobowe i wrażliwe 21,5 miliona Amerykanów w rękach naszych wrogów. Taka niekompetencja jest niedopuszczalna”.
Presja na Archuletę rosła, gdy liczba osób dotkniętych wyciekiem zwiększała się z 4 milionów do 14 milionów, a ostatecznie do 21,5 miliona. W piątek, 10 lipca 2015 roku, Archuleta ogłosiła swoją rezygnację. Chociaż Biały Dom początkowo ją wspierał, ponad 20 ustawodawców wezwało do jej dymisji, w tym Spiker Izby Reprezentantów John Boehner oraz demokratyczny senator Mark Warner.
Beth Cobert, dotychczasowa naczelna specjalistka ds. wydajności w Białym Domu i wicedyrektor ds. zarządzania w Biurze Zarządzania i Budżetu (OMB), została mianowana pełniącą obowiązki dyrektora OPM. W przeciwieństwie do Archulety, Cobert miała 30 lat doświadczenia w firmie konsultingowej McKinsey i wcześniej kierowała pracami nad poprawą funkcji IT w administracji federalnej.
Nawet zwolennicy Archulety zauważali jednak, że wina nie leży wyłącznie po jej stronie. Prezes Stowarzyszenia Starszych Kierowników Agencji (Senior Executives Association), Carol Bonosaro, stwierdziła: „Jest nieuzasadnione przypisywanie całej odpowiedzialności za wyciek danych wyłącznie Archulecie, która służyła niespełna 2 lata... Problemy w OPM narastały latami, przy wielu sygnałach ostrzegawczych, a teraz wszystkie agencje federalne, administracja i Kongres muszą się zjednoczyć”.
Ścieżka danych
Jednym z najbardziej niepokojących aspektów całego incydentu jest to, że nigdy nie odnaleziono formalnego dowodu wskazującego, gdzie dokładnie znajdują się wykradzione dane. Żaden z 22 milionów rekordów nie pojawił się na czarnym rynku ani nie został ujawniony na forach hakerskich. Były dyrektor CIA Michael Hayden twierdzi, że dane te pozostają „skarbnicą informacji dostępną dla Chińczyków”. Teoretycznie oznacza to, że informacje są magazynowane w celu budowy bazy danych amerykańskich pracowników federalnych i ich rodzin, identyfikowania szpiegów lub do przyszłych operacji szantażu i rekrutacji.
Badacz cyberbezpieczeństwa Arun Vishwanath powiedział dla magazynu Wired: „Nie widzieliśmy ani jednego sygnału, że te dane zostały użyte gdziekolwiek. Tak, wiemy, że dane zginęły, ale gdzie trafiły? Jaki jest cel tego wszystkiego? Nikt nie ma odpowiedzi na żadne z tych pytań”.
Jeden z ekspertów ds. bezpieczeństwa opisał hipotetyczny scenariusz „Assassin's Mace” (nawiązujący do chińskiej koncepcji strategicznej Shashoujian) — szeroko zakrojony atak na zaufanie personelu Departamentu Obrony. W takim scenariuszu Chiny mogłyby wykorzystać przejęte dane do jednoczesnego zaatakowania tysięcy pracowników sektora obronnego poprzez:
- Przejmowanie kont bankowych i finansowych (dzięki odpowiedziom udzielonym w pytaniach bezpieczeństwa).
- Manipulację w mediach społecznościowych (przy użyciu informacji osobistych).
- Rozpowszechnianie fałszywych informacji dotyczących pracowników.
- Kradzież tożsamości i szantaż.
Jednym z najbardziej niepokojących aspektów całego incydentu jest to, że nigdy nie odnaleziono formalnego dowodu wskazującego, gdzie dokładnie znajdują się wykradzione dane. Żaden z 22 milionów rekordów nie pojawił się na czarnym rynku ani nie został ujawniony na forach hakerskich. Były dyrektor CIA Michael Hayden twierdzi, że dane te pozostają „skarbnicą informacji dostępną dla Chińczyków”. Teoretycznie oznacza to, że informacje są magazynowane w celu budowy bazy danych amerykańskich pracowników federalnych i ich rodzin, identyfikowania szpiegów lub do przyszłych operacji szantażu i rekrutacji.
Badacz cyberbezpieczeństwa Arun Vishwanath powiedział dla magazynu Wired: „Nie widzieliśmy ani jednego sygnału, że te dane zostały użyte gdziekolwiek. Tak, wiemy, że dane zginęły, ale gdzie trafiły? Jaki jest cel tego wszystkiego? Nikt nie ma odpowiedzi na żadne z tych pytań”.
Jeden z ekspertów ds. bezpieczeństwa opisał hipotetyczny scenariusz „Assassin's Mace” (nawiązujący do chińskiej koncepcji strategicznej Shashoujian) — szeroko zakrojony atak na zaufanie personelu Departamentu Obrony. W takim scenariuszu Chiny mogłyby wykorzystać przejęte dane do jednoczesnego zaatakowania tysięcy pracowników sektora obronnego poprzez:
- Przejmowanie kont bankowych i finansowych (dzięki odpowiedziom udzielonym w pytaniach bezpieczeństwa).
- Manipulację w mediach społecznościowych (przy użyciu informacji osobistych).
- Rozpowszechnianie fałszywych informacji dotyczących pracowników.
- Kradzież tożsamości i szantaż.
Następstwa i odpowiedzialność
We wrześniu 2016 roku Komisja Nadzoru i Reformy Rządowej Izby Reprezentantów wydała 241-stronicowy raport na temat wycieku z OPM. Dokument zawierał wiele ponurych wniosków:
- Wyciekowi można było zapobiec — przy zachowaniu prawidłowych procedur bezpieczeństwa można było go całkowicie uniknąć.
- Dwie fale ataków w 2014 i 2015 roku były prawdopodobnie połączone i skoordynowane — co sugeruje, że była to zaplanowana, długoterminowa kampania szpiegowska.
- Kierownictwo OPM wprowadzało w błąd Kongres i opinię publiczną w kwestii skali wycieku.
- Wyciek odkryty w 2014 roku „powinien był wywołać alarm bezpieczeństwa narodowego” i skłonić do podjęcia bardziej radykalnych działań.
Raport zawierał 13 zaleceń, w tym wdrożenie modelu Zero Trust (wymagającego wielowarstwowego uwierzytelniania dla wszystkich użytkowników), zmniejszenie zależności od numerów ubezpieczenia społecznego oraz zaostrzenie wymagań bezpieczeństwa dla kontrahentów federalnych.
W następstwie wycieku Amerykańska Federacja Pracowników Rządowych (AFGE) oraz inne związki zawodowe złożyły pozew zbiorowy przeciwko OPM i kontrahentom, twierdząc, że wyciek wynikał z rażącego zaniedbania. Sprawa toczyła się przez siedem lat. W czerwcu 2022 roku sędzia federalna Amy Berman Jackson wstępnie zatwierdziła ugodę w wysokości 63 milionów dolarów.
Jednak warunki ugody okazały się rozczarowujące dla poszkodowanych. Wymagano udowodnienia faktycznych strat finansowych — takich jak koszty monitorowania kredytu czy ubezpieczenia od kradzieży tożsamości — których wiele osób nie potrafiło wykazać. Po ostatecznym zatwierdzeniu w 2023 roku tylko około 5000 osób zaakceptowało minimalną wypłatę 700 dolarów (lub do 10 000 dolarów w przypadku udowodnionych wysokich strat). Oznaczało to, że prawie 58,2 miliona dolarów z puli 63 milionów wróciło do Skarbu Państwa.
Ponadto Kongres zobowiązał OPM do zapewnienia 10 lat bezpłatnego monitorowania kredytu dla osób dotkniętych wyciekiem. OPM podpisało dwa kontrakty z firmą ID Experts — pierwszy o wartości 340 milionów dolarów i drugi, którego maksimum wyniosło 416 milionów dolarów. Łączne wydatki na monitorowanie kredytu mogą sięgnąć 1 miliarda dolarów, co stanowi ogromny koszt dla amerykańskich podatników.
We wrześniu 2016 roku Komisja Nadzoru i Reformy Rządowej Izby Reprezentantów wydała 241-stronicowy raport na temat wycieku z OPM. Dokument zawierał wiele ponurych wniosków:
- Wyciekowi można było zapobiec — przy zachowaniu prawidłowych procedur bezpieczeństwa można było go całkowicie uniknąć.
- Dwie fale ataków w 2014 i 2015 roku były prawdopodobnie połączone i skoordynowane — co sugeruje, że była to zaplanowana, długoterminowa kampania szpiegowska.
- Kierownictwo OPM wprowadzało w błąd Kongres i opinię publiczną w kwestii skali wycieku.
- Wyciek odkryty w 2014 roku „powinien był wywołać alarm bezpieczeństwa narodowego” i skłonić do podjęcia bardziej radykalnych działań.
Raport zawierał 13 zaleceń, w tym wdrożenie modelu Zero Trust (wymagającego wielowarstwowego uwierzytelniania dla wszystkich użytkowników), zmniejszenie zależności od numerów ubezpieczenia społecznego oraz zaostrzenie wymagań bezpieczeństwa dla kontrahentów federalnych.
W następstwie wycieku Amerykańska Federacja Pracowników Rządowych (AFGE) oraz inne związki zawodowe złożyły pozew zbiorowy przeciwko OPM i kontrahentom, twierdząc, że wyciek wynikał z rażącego zaniedbania. Sprawa toczyła się przez siedem lat. W czerwcu 2022 roku sędzia federalna Amy Berman Jackson wstępnie zatwierdziła ugodę w wysokości 63 milionów dolarów.
Jednak warunki ugody okazały się rozczarowujące dla poszkodowanych. Wymagano udowodnienia faktycznych strat finansowych — takich jak koszty monitorowania kredytu czy ubezpieczenia od kradzieży tożsamości — których wiele osób nie potrafiło wykazać. Po ostatecznym zatwierdzeniu w 2023 roku tylko około 5000 osób zaakceptowało minimalną wypłatę 700 dolarów (lub do 10 000 dolarów w przypadku udowodnionych wysokich strat). Oznaczało to, że prawie 58,2 miliona dolarów z puli 63 milionów wróciło do Skarbu Państwa.
Ponadto Kongres zobowiązał OPM do zapewnienia 10 lat bezpłatnego monitorowania kredytu dla osób dotkniętych wyciekiem. OPM podpisało dwa kontrakty z firmą ID Experts — pierwszy o wartości 340 milionów dolarów i drugi, którego maksimum wyniosło 416 milionów dolarów. Łączne wydatki na monitorowanie kredytu mogą sięgnąć 1 miliarda dolarów, co stanowi ogromny koszt dla amerykańskich podatników.
Dziedzictwo i wnioski: Lekcje, które powinny zostać wyciągnięte
Jak stwierdził były dyrektor CIA Michael Hayden, najpoważniejszą konsekwencją wycieku jest to, że nie ma od tego odwrotu. Obcy wywiad posiada teraz stały dostęp do danych, które mogą być wykorzystywane przez dziesięciolecia. Młodsi pracownicy rządowi, których dane zostały skradzione, mogą nigdy nie być bezpieczni podczas zagranicznych misji o wysokim ryzyku.
Jeden z byłych oficerów CIA zauważył, że chociaż z czasem wartość danych maleje (w miarę jak ludzie przechodzą na emeryturę), wyciek stanowi nieodwracalną stratę dla kontrwywiadu USA na całe pokolenia. Tożsamości biometryczne stanowią szczególnie poważne zagrożenie, ponieważ — w przeciwieństwie do haseł czy numerów ubezpieczenia społecznego — nie mogą być zmienione ani zresetowane.
Raport komisji sejmowej oraz kolejne audyty wykazały, że OPM nadal nie wdrożyło wielu rekomendacji. W 2018 roku, trzy lata po odkryciu wycieku, 29 z 80 zaleceń GAO wciąż pozostawało niezrealizowanych. OPM nadal używało haseł skradzionych w wycieku, a agencja nie zaprzestała praktyki współdzielenia kont między użytkownikami administracyjnymi, co było odradzane już od 2003 roku.
Szerokie działania zmierzające do reformy bezpieczeństwa cybernetycznego w rządzie federalnym przyspieszyły jednak w wyniku wycieku z OPM. Administracja rządowa zaczęła inwestować w modernizację przestarzałych systemów, wdrożenie uwierzytelniania wieloskładnikowego oraz architekturę Zero Trust. Reforma postępuje jednak powoli.
Yu Pingan spędził 18 miesięcy w federalnym więzieniu w San Diego i przyznał się do winy w zakresie federalnego zarzutu zmowy w celu włamania komputerowego. W lutym 2019 roku został skazany na karę w wymiarze równym okresowi aresztowania — około czterech lat, z których odbył już 18 miesięcy — i pozwolono mu na powrót do Chin. Co zaskakujące, pod koniec 2019 roku Yu pracował jako nauczyciel w publicznej szkole handlowej w Szanghaju.
Wyrok ten był zaledwie symbolicznym gestem, zwłaszcza biorąc pod uwagę skalę wyrządzonych szkód. Jednak aresztowanie Yu stanowiło jeden z bardzo rzadkich przypadków, gdy USA formalnie oskarżyło i skazało obywatela chińskiego za cyberprzestępstwo powiązane z atakiem na infrastrukturę rządową.
Jak stwierdził były dyrektor CIA Michael Hayden, najpoważniejszą konsekwencją wycieku jest to, że nie ma od tego odwrotu. Obcy wywiad posiada teraz stały dostęp do danych, które mogą być wykorzystywane przez dziesięciolecia. Młodsi pracownicy rządowi, których dane zostały skradzione, mogą nigdy nie być bezpieczni podczas zagranicznych misji o wysokim ryzyku.
Jeden z byłych oficerów CIA zauważył, że chociaż z czasem wartość danych maleje (w miarę jak ludzie przechodzą na emeryturę), wyciek stanowi nieodwracalną stratę dla kontrwywiadu USA na całe pokolenia. Tożsamości biometryczne stanowią szczególnie poważne zagrożenie, ponieważ — w przeciwieństwie do haseł czy numerów ubezpieczenia społecznego — nie mogą być zmienione ani zresetowane.
Raport komisji sejmowej oraz kolejne audyty wykazały, że OPM nadal nie wdrożyło wielu rekomendacji. W 2018 roku, trzy lata po odkryciu wycieku, 29 z 80 zaleceń GAO wciąż pozostawało niezrealizowanych. OPM nadal używało haseł skradzionych w wycieku, a agencja nie zaprzestała praktyki współdzielenia kont między użytkownikami administracyjnymi, co było odradzane już od 2003 roku.
Szerokie działania zmierzające do reformy bezpieczeństwa cybernetycznego w rządzie federalnym przyspieszyły jednak w wyniku wycieku z OPM. Administracja rządowa zaczęła inwestować w modernizację przestarzałych systemów, wdrożenie uwierzytelniania wieloskładnikowego oraz architekturę Zero Trust. Reforma postępuje jednak powoli.
Yu Pingan spędził 18 miesięcy w federalnym więzieniu w San Diego i przyznał się do winy w zakresie federalnego zarzutu zmowy w celu włamania komputerowego. W lutym 2019 roku został skazany na karę w wymiarze równym okresowi aresztowania — około czterech lat, z których odbył już 18 miesięcy — i pozwolono mu na powrót do Chin. Co zaskakujące, pod koniec 2019 roku Yu pracował jako nauczyciel w publicznej szkole handlowej w Szanghaju.
Wyrok ten był zaledwie symbolicznym gestem, zwłaszcza biorąc pod uwagę skalę wyrządzonych szkód. Jednak aresztowanie Yu stanowiło jeden z bardzo rzadkich przypadków, gdy USA formalnie oskarżyło i skazało obywatela chińskiego za cyberprzestępstwo powiązane z atakiem na infrastrukturę rządową.
Źródła:
https://fedscoop.com/opm-losses-a-40-year-problem-for-intelligence-community/
https://sgp.fas.org/crs/natsec/R44111.pdf
https://www.cnn.com/2015/07/09/politics/office-of-personnel-management-data-breach-20-million
https://oversight.house.gov/report/opm-data-breach-government-jeopardized-national-security-generation/
https://support.clearancejobs.com/security-clearance-faqs/what-type-of-information-is-requested-on-a-security-clearance-application-sf-86
https://warontherocks.com/2018/05/imagining-a-cyber-surprise-how-might-china-use-stolen-opm-records-to-target-trust/
https://krebsonsecurity.com/2015/02/anthem-breach-may-have-started-in-april-2014/
https://oversight.house.gov/wp-content/uploads/2015/06/2015-06-16-FC-OPM-Data-Breach.GO167000.pdf
https://www.darkreading.com/endpoint-security/opm-breach-two-waves-of-attacks-likely-connected-congressional-probe-concludes
https://www.meritalk.com/articles/chinese-national-arrested-for-supplying-malware-connected-to-opm-breach/
https://www.tandfonline.com/doi/full/10.1080/19361610.2016.1211876
https://www.semanticscholar.org/paper/a9cc7f9573800625597fc303488cea2e68122eb0
https://arxiv.org/pdf/1701.04940.pdf
https://www.wired.com/2016/10/inside-cyberattack-shocked-us-government/
https://www.federaltimes.com/smr/opm-data-breach
https://abcnews.go.com/US/exclusive-25-million-affected-opm-hack-sources/story?id=32332731
https://www.semanticscholar.org/paper/f6a0cd5c27f6094fedede72f26e6a24bc9875131
https://www.semanticscholar.org/paper/dc88248dd0493d09cf94ba1b5422cfa10de791cb
https://careers.state.gov/uploads/20/d6/20d68ad3c69697ccb1593ed04483b9f1/sec_instructions.pdf
https://www.opm.gov/forms/pdf_fill/sf86.pdf
https://iapp.org/news/a/opm-blames-legacy-systems-in-contentious-hearing
https://www.semanticscholar.org/paper/ae5358dbebf3cfdc3866a179e20445dc6511b33b
https://fedscoop.com/opm-losses-a-40-year-problem-for-intelligence-community/
https://sgp.fas.org/crs/natsec/R44111.pdf
https://www.cnn.com/2015/07/09/politics/office-of-personnel-management-data-breach-20-million
https://oversight.house.gov/report/opm-data-breach-government-jeopardized-national-security-generation/
https://support.clearancejobs.com/security-clearance-faqs/what-type-of-information-is-requested-on-a-security-clearance-application-sf-86
https://warontherocks.com/2018/05/imagining-a-cyber-surprise-how-might-china-use-stolen-opm-records-to-target-trust/
https://krebsonsecurity.com/2015/02/anthem-breach-may-have-started-in-april-2014/
https://oversight.house.gov/wp-content/uploads/2015/06/2015-06-16-FC-OPM-Data-Breach.GO167000.pdf
https://www.darkreading.com/endpoint-security/opm-breach-two-waves-of-attacks-likely-connected-congressional-probe-concludes
https://www.meritalk.com/articles/chinese-national-arrested-for-supplying-malware-connected-to-opm-breach/
https://www.tandfonline.com/doi/full/10.1080/19361610.2016.1211876
https://www.semanticscholar.org/paper/a9cc7f9573800625597fc303488cea2e68122eb0
https://arxiv.org/pdf/1701.04940.pdf
https://www.wired.com/2016/10/inside-cyberattack-shocked-us-government/
https://www.federaltimes.com/smr/opm-data-breach
https://abcnews.go.com/US/exclusive-25-million-affected-opm-hack-sources/story?id=32332731
https://www.semanticscholar.org/paper/f6a0cd5c27f6094fedede72f26e6a24bc9875131
https://www.semanticscholar.org/paper/dc88248dd0493d09cf94ba1b5422cfa10de791cb
https://careers.state.gov/uploads/20/d6/20d68ad3c69697ccb1593ed04483b9f1/sec_instructions.pdf
https://www.opm.gov/forms/pdf_fill/sf86.pdf
https://iapp.org/news/a/opm-blames-legacy-systems-in-contentious-hearing
https://www.semanticscholar.org/paper/ae5358dbebf3cfdc3866a179e20445dc6511b33b